最近、情報漏洩やサイバー攻撃のニュースが気になっていた
企業でも被害に遭うのに、自分のブログは大丈夫なんだろうか
そんなことから、AIのChatGPTに聞きながら
WordPressのセキュリティ設定を確認してみることにした
WordPressでブログを始めて1年以上
一応、セキュリティ対策のプラグインは入れているし
パスワードも長くて複雑なものにしている
だから大丈夫だろうと、設定を詳しく見直すこともなく過ごしていた^^;
ところが今回、AIに聞きながら初めてログイン履歴を開いてみたら……
なんじゃこりゃ!?という記録が並んでいた
ログイン履歴なんて初めて見た
使っているのは、セキュリティ対策用の「SiteGuard WP Plugin」
このプラグインに「ログイン履歴」という項目があることを初めて知った
開いてみると……
失敗、失敗、失敗、失敗、失敗……
しかも、同じIPアドレスから7〜8秒間隔で何度もログインを試している
どう見ても普通じゃない
ChatGPTに聞くと、自動プログラムによる不正ログインの試行の可能性があるらしい
さらに履歴の件数を見てびっくり
なんと1,895件!!
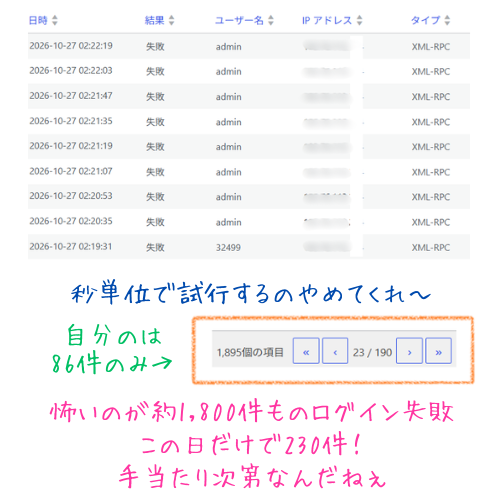
↑このページに並んでいるのは全部同じIPアドレス
というか、この日のログイン失敗は全部同じIPアドレスからだった
えええ〜〜〜っ!!
こんなにログインを試されてたの!?(T_T)
自分のIPアドレスからの記録は86件
気になって確認すると、自分のIPアドレスからの記録は86件だった
単純に引くと、残りは約1,800件
ただ、自分のIPアドレスが変わることもあるので
残り全部が他人の操作とは限らないらしい?
よくわからん^^;
それでも、短い間隔で並ぶ失敗履歴は気持ち悪すぎる^^;
確認したこの日だけでも、約230件のログイン試行が記録されていた
タイプの欄には「XML-RPC」と表示されている
何それ?
WordPressが外部のアプリなどと通信するための仕組みで
不正ログインを試す経路として悪用されることもあるらしい
確認した不審なログイン試行の結果は、ほとんど「失敗」で、数件は「ロック」
その履歴の中に、不審なログインが成功した記録は見つからなかった
それでも怖いものは怖い!!
こんな誰も来ないブログを攻撃してどうするの?
そもそも、うちのブログなんてアクセス数も少ない
いや、ほとんどないwww
こんなブログを攻撃して、何の得があるんだ?
ChatGPTによると、自動的な攻撃ではブログの人気に関係なく、手当たり次第にログインを試されることがあるそうだ
侵入されると、勝手に広告を貼られたり、怪しいサイトへの誘導に悪用されたりすることもあるという
怖っ!!
マジで気持ち悪くて、即座にブログを削除しようと思ったもんね^^;
ChatGPTに聞きながら設定を見直した
とりあえず、今できることを確認することにした
難しいことはわからないので、ChatGPTにスクリーンショットを見せながら、一つずつ設定を確認した
① WordPressとプラグインの更新
WordPress本体は最新版で、自動更新も有効になっていた
プラグインは2つ更新があったので、バックアップを確認してから更新した
今回更新したのは、この2つ
・SiteGuard WP Plugin
・UpdraftPlus(バックアップ用)
無事に更新完了!
② ConoHa WINGのWAFを確認
サーバーはConoHa WINGを使っている
不正な通信を検知・遮断するWAFという機能を確認すると、こちらはすでにONになっていた
ただし、WAFのログにも検知されたアクセスがずらり
ChatGPTと確認した範囲では、公開されていると困るファイルを探すようなアクセスもあったらしい
知らないところで、いろいろ試されているんだねぇ……
③ XML-RPCを無効化
SiteGuardの「XML-RPC防御」は有効になっていたけど、設定内容は「ピンバック無効化」だった
これはXML-RPCの一部の機能を止める設定で、XML-RPC全体を無効にするものではないそうだ
今回は、使っている機能への影響をChatGPTと確認しながら「XML-RPC無効化」に変更した
これまでAIに記事の下書きをWordPressへ入れてもらうこともあったけど、当面は自分で入れることにした
④ 管理ページアクセス制限を有効化
アタシの設定では、管理ページアクセス制限は無効になっていた
ログインしていない接続元から、管理ページへアクセスするのを制限する機能だそうだ
変更後のログインURLを保存してあることを確認してから有効化
シークレットウィンドウでも、専用のログイン画面が表示されることを確認した
⑤ ユーザー名漏えい防御を有効化
WordPressでは、投稿者ページなどを通じてユーザー名を推測される場合があるらしい
実際、不審なログイン試行には、自分のログインユーザー名が使われていた
え、ユーザー名も知られてるの!?
すでに知られている可能性はあるけど、調べられる経路を少しでも減らすために
「ユーザー名漏えい防御」も有効にした
REST APIという設定もあったけど、何のことだかさっぱりわからない^^;
ChatGPTに聞くと、変更するとほかの機能に影響する可能性があるというので、今回は触らなかった
失敗履歴の中には自分の操作もあったwww
履歴をさかのぼっていたら、見覚えのあるIPアドレスで「失敗」の直後に「成功」している記録を発見
あ、これアタシだわwww
ログイン画面に出てくる、ひらがなの画像認証
あれを入力し忘れたときの記録だな
つまり、ログイン失敗の記録が全部攻撃というわけではないのね
だとしても、この失敗履歴の多さは気持ち悪すぎる
今回突然始まったわけじゃなかった
履歴を見る限り、開設直後ごろの2025年9月にはすでに不審なログイン試行があった
今回ニュースが気になって確認したけど、その前から記録されていたということだ
全然知らなかった……
ただ、ログインを試された回数と、実際に侵入された回数は別の話
今回確認した不審な履歴は、ほとんど「失敗」だった
数件だけ「ロック」というのもあった
ChatGPTに聞くと、ログイン失敗が続いた接続元からのログインを、SiteGuardが一時的に止めてくれたということらしい
ちゃんと働いてくれてたのね^^;
少し安心したけど、この履歴だけでブログ全体の安全までわかるわけではないそうだ
プラグインを入れているから大丈夫、と放置していたのは見直さないとね^^;
知らないって怖いねぇ
今まで何も知らずにブログを書いていたけど、今回は本当に勉強になった
更新やバックアップだけでなく、入れているプラグインの設定や履歴も確認する
初心者には、その確認場所からしてわからないんだよね
ChatGPTに聞きながらだったので何とか進められたけど、一人だったら途中で諦めていたかも^^;
今回設定を見直したからといって、これで全部安心というわけではない
これからは履歴も時々確認していこうと思う
それにしても……
1,895件のログイン履歴には、ほんと驚いた!!
知らないほうが幸せだったのか
いや、知ってよかったんだよね、きっとwww
今回はChatGPTに聞きながら設定を見直しました
ただし、AIの回答が必ず正しいとは限らず、使っているプラグインや機能によって合う設定も異なります
同じ設定にすると、必要な機能が使えなくなる場合もあるため、変更前に公式の説明や利用中のサーバーの案内も確認してください